Concepto de gestión basada en roles de Kron PAM
El concepto de gestión basada en roles (usuario/dispositivo/política) de Kron PAM se basa en realms. Cada definición (usuarios, dispositivos, políticas) se recopila en grupos. Los realms conectan estos grupos y, al hacerlo, los usuarios pueden conectarse a los dispositivos mediante políticas (consulte la Figura 2 a continuación).
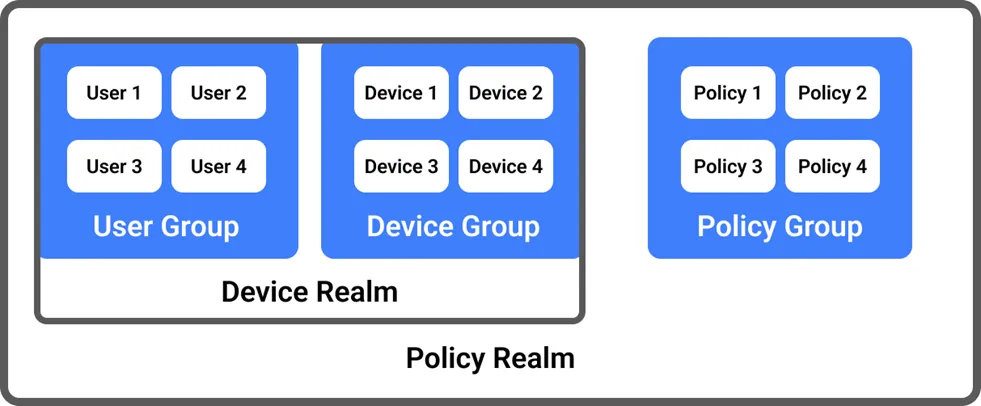
Cada concepto se explica a continuación. Este documento aborda estos conceptos en detalle y los explica mediante instrucciones paso a paso en las siguientes secciones.
Grupo de usuarios: Los grupos de usuarios consisten en usuarios individuales. Antes de crear grupos de usuarios, necesita crear los usuarios. Un usuario puede ser miembro de más de un grupo.
Grupo de dispositivos: Los grupos de dispositivos consisten en dispositivos. Los usuarios pueden agregar dispositivos antes o después de crear grupos de dispositivos. Sin embargo, si los usuarios crean los grupos de dispositivos de antemano, pueden agregar los nuevos dispositivos a sus respectivos grupos. Los dispositivos que se agregan al sistema antes de crear un grupo de dispositivos se categorizan en Dispositivos no asignados en el panel Inventario del usuario . Para asignar el dispositivo a un grupo de dispositivos, haga clic con el botón derecho en el dispositivo en Inventario de dispositivos y haga clic en Asignar grupo. Luego elija el Grupo de dispositivos apropiado y haga clic en el botón Asignar grupo . Un dispositivo puede estar en más de un grupo de dispositivos si todas las credenciales de conexión son las mismas para cada dispositivo del grupo
Realm de dispositivos: Los Device Realms vinculan grupos de usuarios y grupos de dispositivos. Puede elegir más de un grupo de usuarios o grupo de dispositivos. Todos los dispositivos bajo el mismo realm son accesibles para todos los usuarios definidos en el realm
Grupo de políticas: Las políticas solo son necesarias para establecer conexiones SSH. Las conexiones RDP no usan políticas. Las políticas más utilizadas son las políticas de clave blanca y clave negra. La política de clave negra restringe la ejecución de comandos definidos, mientras que la política de clave blanca permite la ejecución de comandos definidos. Los grupos de políticas pueden consistir en más de una política. Si hay políticas de clave negra y clave blanca juntas en el grupo, las políticas de clave negra tienen mayor prioridad que las políticas de clave blanca.
Realm de políticas: Los Policy Realms vinculan grupos de políticas con Device Realms, lo que crea una conexión entre usuarios y dispositivos con las políticas conectadas.